
- Une alerte sans dossier n’est pas une information, c’est une bande-annonce qui réclame sa peur.
- Le vieux Paint mérite mieux que servir de figurant dans un thriller informatique sans générique.
- La prudence ne consiste pas à paniquer plus doucement, mais à exiger des éléments vérifiables.
Mini quiz : et vous, vous en êtes où ?
Trois questions, une réponse par clic et on enchaîne tout seul. À la fin, surprise.
1. Devant une alerte technique sans preuve publique, quel est votre premier réflexe ?
2. Qu’est-ce qui vous inquiète le plus dans une vidéo d’alerte ?
3. Quelle information vous semblerait la plus utile ?
Le meilleur pour la fin : on a déniché un article au hasard rien que pour vous. Vous allez adorer le lire !
🎲 Surprenez-moi, j'y vais !Hier, j’ai ouvert Paint pour recadrer une image, pas pour réserver une place dans « Piège de cristal ».
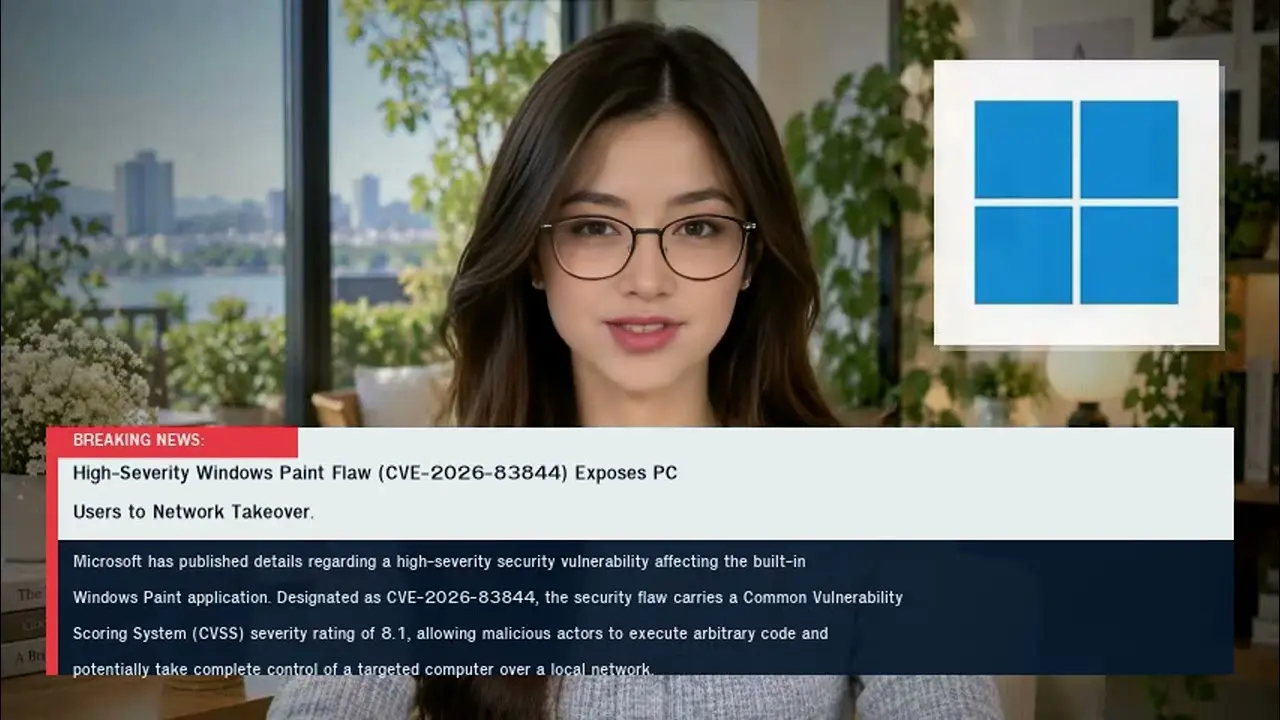
Une vidéo de nNewsTech, publiée le 5 novembre 2026, présente MS Paint et CVE-2026-83844 comme une vulnérabilité grave. Le dossier transmis ne contient pourtant aucun fait vérifié sur cette prétendue faille. Voilà donc Paint promu vedette d’un film catastrophe, avec une affiche, un titre et manifestement le scénario resté dans le taxi.
Paint n’a pas demandé ce premier rôle
MS Paint est un logiciel modeste, presque domestique, celui des collages ratés et des flèches rouges. Le voir associé à CVE-2026-83844 suffit à réveiller une vieille mémoire collective. Windows, une image, puis quelqu’un qui entre chez vous par la fenêtre numérique. C’est le rêve humide de chaque titre alarmiste. Pourtant, le matériau fourni ne confirme aucun mécanisme, aucune version touchée, aucun correctif, aucune exploitation observée. Il y a un nom. Il y a une promesse de frisson. Le reste joue les abonnés absents. Une faille mérite mieux qu’un décor de série B. Elle demande des faits contrôlables, même quand le mot fait grimper les sourcils. On a déjà vu le hacking autonome transformé en cinéma avant que les détails arrivent. Le réflexe est ancien. Une menace annoncée devient plus rentable qu’une menace établie. Paint n’est alors plus un outil. Il devient un accessoire de suspense, avec son petit pot de couleur et son grand manteau noir.
Une CVE n’est pas un bruit de couloir
Le sigle CVE donne une impression immédiate de sérieux administratif. Trois lettres, des chiffres, une porte métallique qui claque. C’est précisément pourquoi il faut résister à son pouvoir décoratif. Un identifiant cité sans éléments associés ne remplace pas une source primaire. Il ne remplace pas non plus une analyse indépendante. La rumeur adore porter une cravate technique. Elle paraît plus respectable sur une miniature vidéo. Le problème n’est pas de signaler un risque possible. Le problème est de faire passer la possibilité pour un constat. Ce glissement est devenu un métier d’ambiance. On ajoute « haute gravité », « prise de contrôle », puis le public complète les blancs. Il imagine ses photos aspirées, ses comptes vidés, son ordinateur qui fume comme dans un téléfilm de 1998. Sans chiffre, sans condition d’attaque, sans séquence reproductible, il reste un récit. Et un récit n’est pas inutile. Il faut simplement le présenter comme tel. Les bons tutoriels montrent ce qu’ils font et ce qu’ils ignorent. Les mauvais installent la panique, puis demandent aux autres de fournir les preuves. Cette inversion a quelque chose de très confortable. On lance l’alerte, on garde les détails au chaud, et le public fait le travail émotionnel. Même les robots méritent une meilleure méthode que cette loterie narrative. Dire « attention » est sain. Dire « c’est confirmé » sans dossier, c’est vendre un extincteur avant d’avoir trouvé la fumée.
Le marché de la panique a ses habitudes
Cette affaire supposée n’arrive pas dans un désert éditorial. Elle rejoint une longue procession de promesses techniques gonflées au compresseur. Les annonces sur OpenAI ont parfois montré la même faim de merveilleux sans facture détaillée. Les récits autour d’Anthropic savent aussi fabriquer du thriller avant l’inventaire. Le phénomène dépasse les marques. Il concerne notre goût collectif pour l’alarme qui arrive déjà montée. Une alerte technique demande du temps, de la lecture et parfois une nuance désagréable. La panique, elle, tient dans un titre. Elle voyage vite. Elle ne demande aucun mot de passe. Les pannes réelles rappellent pourtant une règle simple. Un système a le droit d’être fragile. Un récit n’a pas le droit de devenir certain par simple répétition. Les développeurs juniors apprennent déjà à distinguer une réponse plausible d’une réponse solide. Le reste du monde pourrait faire le même effort. Un commentaire viral n’est pas une expertise. Une vidéo bien titrée n’est pas une démonstration. Et une menace sans pièces reste une menace sans pièces, même avec une musique de bande-annonce.
La méthode froide vaut mieux que le grand frisson
Pour MS Paint et CVE-2026-83844, la position raisonnable est presque vexante de banalité. Attendre des éléments vérifiables. Contrôler les sources officielles. Lire les précisions lorsqu’elles existent, plutôt que recycler le vertige. La signature technique d’un problème compte davantage que son potentiel de clic. Les sources comptent davantage que la gravité proclamée. Cela paraît austère. C’est aussi le prix d’une information qui ne prend pas les lecteurs pour des figurants. On peut surveiller. On peut douter. On peut même s’inquiéter un peu. Mais, pour l’instant, Paint reste surtout Paint. Le bug le plus visible est celui qui transforme une absence de preuve en événement complet.
Questions fréquentes
Faut-il s’inquiéter immédiatement de CVE-2026-83844 dans MS Paint ?
Non, pas sur la seule base des éléments fournis. Une inquiétude utile commence avec des informations vérifiables, pas avec un titre spectaculaire. Garder ses logiciels à jour reste un bon réflexe général, mais la panique n’ajoute aucune protection.
Pourquoi les alertes techniques sans détails circulent-elles si bien ?
Parce qu’elles combinent un objet familier et une menace abstraite. Chacun comprend Paint, chacun redoute le piratage, personne ne veut lire vingt pages de conditions d’exploitation. Le récit gagne alors contre la méthode, jusqu’à ce que les faits réclament leur place.
Faut-il relayer une vulnérabilité avant sa confirmation ?
Seulement en disant clairement ce qui manque. Signaler une piste est légitime. Habiller cette piste en certitude ne l’est pas. La prudence éditoriale consiste à conserver les conditionnels, même quand ils font moins bien vibrer l’algorithme.